Domain kontaktadressen24.de kaufen?
Wir ziehen mit dem Projekt
kontaktadressen24.de um.
Sind Sie am Kauf der Domain
kontaktadressen24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kontaktadressen24.de kaufen?
Suche nach einem E-Mail-Adressen Generator.
Es gibt verschiedene Online-Tools, die E-Mail-Adressen generieren können. Ein Beispiel ist der "Fake Mail Generator", der temporäre E-Mail-Adressen erstellt, die für kurze Zeit genutzt werden können. Es ist wichtig zu beachten, dass solche generierten E-Mail-Adressen oft nicht für den langfristigen Gebrauch geeignet sind und möglicherweise nicht alle Funktionen einer regulären E-Mail-Adresse bieten. **
Sind Firmen E Mail Adressen personenbezogene Daten?
Ja, Firmen-E-Mail-Adressen können als personenbezogene Daten betrachtet werden, da sie oft einen direkten Bezug zu einer bestimmten Person haben, z.B. wenn sie den Namen des Mitarbeiters enthalten. Zudem können E-Mail-Adressen dazu verwendet werden, um Rückschlüsse auf die Identität einer Person zu ziehen oder um sie zu kontaktieren. Daher sollten Firmen-E-Mail-Adressen entsprechend den Datenschutzbestimmungen behandelt werden, um die Privatsphäre der betroffenen Personen zu schützen. Letztendlich hängt die Einordnung als personenbezogene Daten jedoch von den spezifischen Umständen und Gesetzen des jeweiligen Landes ab. **
Ähnliche Suchbegriffe für Buddhist-Encounters-and-Identities
Top-Angebote
Produkte zum Begriff Buddhist-Encounters-and-Identities:
-
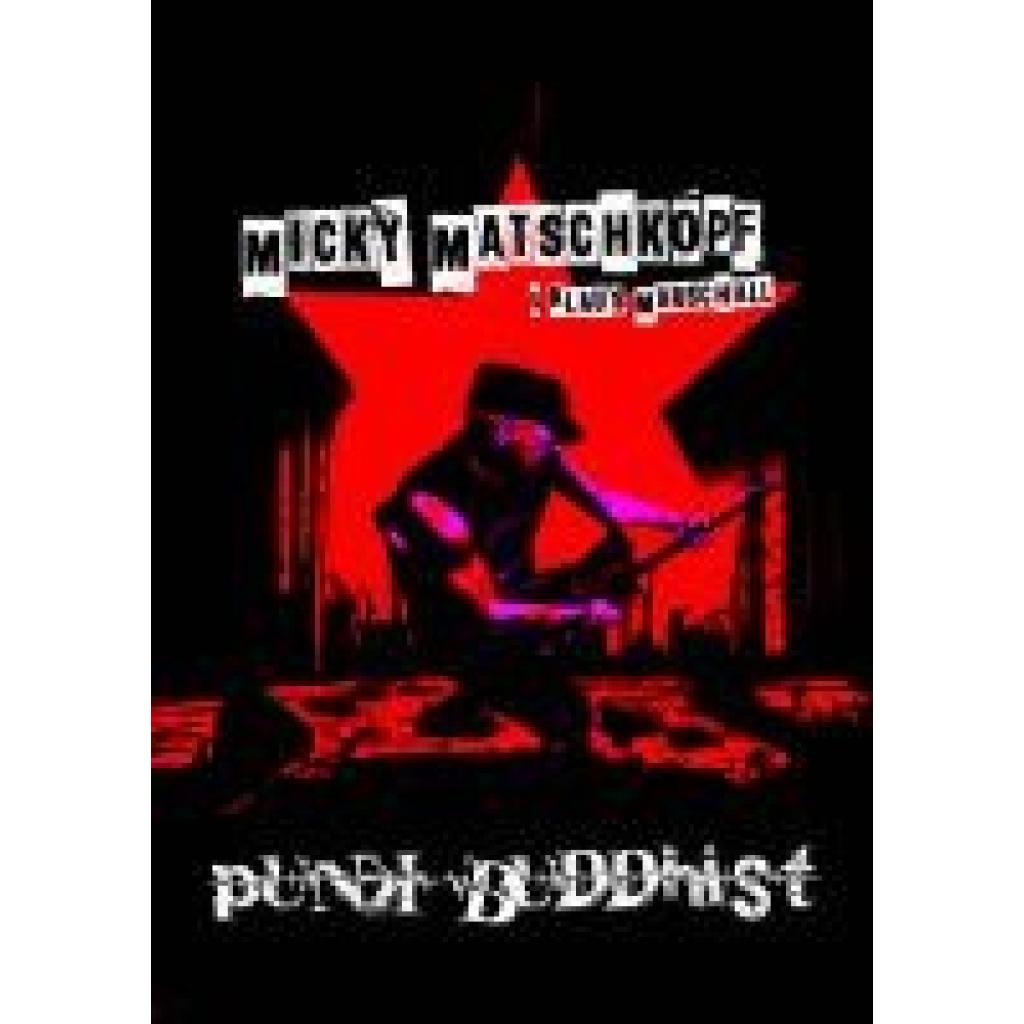
Marschall, Klaus: Punk BuddhistPunk Buddhist , "Weder Tod noch Teufel fürchten: Ein Lebensweg zwischen Punk, Chaos und Klarheit" Mit "Punk Buddhist" legen Micky Matschkopf, einer der Pioniere des deutschen Punk, und der preisgekrönte Autor Klaus Marschall (u.a. "Peter Behrens - Der Clown mit der Trommel") ein Buch vor, das gleichermaßen provoziert, inspiriert und unterhält. Es ist die Geschichte eines Lebens zwischen Rebellion und Reflexion, Chaos und Klarheit - ein Zeugnis der legendären Düsseldorfer Musikszene und ihrer kulturellen Sprengkraft. Ein Leben voller Extreme - Warum dieses Buch? Micky Matschkopf, Musiker, Rebell und Vorreiter der Neuen Deutschen Welle, erzählt von seinen wilden Jahren, der Düsseldorfer Szene der 70er und 80er Jahre und einer Zeit, die alles in Frage stellte. Gemeinsam mit Klaus Marschall, bekannt für seine packenden und tiefgründigen Musikerbiografien, lässt er die Ära aufleben, die Punk, Rock und Subkultur prägte. "Kaum eine Minute nachdem die Episode mit dem Hells Angels Präsi vorbei gewesen war, hatte ich beschlossen, irgendwann doch dem Rat einiger Freunde zu folgen und einmal ein Buch zu schreiben über alles: All die neuen Leben, die ich geschenkt bekommen hatte, alles, was zu verrückt gewesen war, um es zu glauben, alles, was für andere unglaublich, abgefahren und gerade deswegen unterhaltsam gewesen war." , Kühlerkomponenten > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250331, Autoren: Marschall, Klaus~Matschkopf, Micky, Edition: NED, Seitenzahl/Blattzahl: 384, Keyword: NDW; Neue Deutsche Welle; Düsseldorf; NICHTS; KFC; Die Toten Hosen; Campino; 80er Jahre; Belfegore; Wave; Darkwave; Szene; Bravo; Radio; Tango 2000; Die Ärzte; Bananas; Musikbox; Buddhismus; Rebellion, Fachschema: Musikgeschichte, Fachkategorie: Musikgeschichte~Komponisten und Songwriter~Autobiografien: allgemein, Warengruppe: TB/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 30, Gewicht: 454, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henss, Michael: Buddhist Ritual Art of TibetBuddhist Ritual Art of Tibet , A Handbook on Ceremonial Objects and Ritual Furnishings in the Tibetan Temple , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 202007, Produktform: Leinen, Autoren: Henss, Michael, Seitenzahl/Blattzahl: 480, Keyword: Amulett; Buddhismus; Dolch; Mandala; Maske; Ritualkunst; Spiegel; Stupa; Vajras; Votivtafel, Fachschema: Buddhismus / Lamaismus~Buddhismus / Tibet~Lama (Geistlicher)~Lamaismus~Tibet~Ausstellungskatalog~Buddhismus~Weltreligionen / Buddhismus~China / Kunst, Architektur, Design, Musik, Museen~Kunstgeschichte, Fachkategorie: nicht-grafische Kunst~Religiöse Motive in der Kunst~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Buddhismus: Leben und Praxis~Kunstgeschichte, Region: Tibet, Interesse Alter: Bezug zu Buddhismus und buddhistischen Gruppen, Thema: Entdecken, Warengruppe: HC/Kunst/Sonstiges, Fachkategorie: Tibetischer Buddhismus, Thema: Auseinandersetzen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Arnoldsche Art Publishers, Verlag: Arnoldsche Art Publishers, Verlag: ARNOLDSCHE, Länge: 309, Breite: 233, Höhe: 40, Gewicht: 2799, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,78,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche ähnliche Filme wie "Grave Encounters".
Wenn du nach ähnlichen Filmen wie "Grave Encounters" suchst, könntest du Filme wie "Paranormal Activity", "The Blair Witch Project" oder "The Conjuring" ausprobieren. Diese Filme haben ähnliche Elemente des übernatürlichen Horrors und der Found-Footage-Ästhetik. **
-
Kann ich E-Mail-Adressen und Telefonnummern in PNs auf Stayfriends.de schreiben?
Ja, du kannst E-Mail-Adressen und Telefonnummern in privaten Nachrichten auf Stayfriends.de schreiben. Es ist jedoch wichtig, sicherzustellen, dass du die Zustimmung der betreffenden Person hast, bevor du ihre persönlichen Kontaktdaten weitergibst. **
-
Können E-Mail-Adressen verfallen?
E-Mail-Adressen können in der Regel nicht verfallen. Solange der E-Mail-Dienstleister existiert und der Nutzer sein Konto aktiv verwendet, bleibt die E-Mail-Adresse bestehen. Es kann jedoch vorkommen, dass ein E-Mail-Konto deaktiviert wird, wenn es über einen längeren Zeitraum nicht genutzt wird. **
-
Wer kauft eigentlich E-Mail-Adressen?
Es gibt verschiedene Arten von Unternehmen und Organisationen, die E-Mail-Adressen kaufen. Zum Beispiel können Marketingunternehmen E-Mail-Adressen erwerben, um ihre Produkte oder Dienstleistungen zu bewerben. Auch politische Parteien oder Non-Profit-Organisationen können E-Mail-Adressen kaufen, um ihre Botschaften an potenzielle Unterstützer zu senden. Es ist jedoch wichtig zu beachten, dass der Kauf und Verkauf von E-Mail-Adressen in einigen Ländern rechtlichen Beschränkungen unterliegen kann. **
Wie enden Microsoft E Mail Adressen?
Microsoft E-Mail-Adressen enden in der Regel mit "@outlook.com", "@hotmail.com" oder "@live.com". Diese sind die häufigsten Endungen für E-Mail-Adressen, die von Microsoft angeboten werden. Es gibt auch spezielle Domains wie "@msn.com" oder "@microsoft.com", die von Microsoft für bestimmte Zwecke verwendet werden. Es ist wichtig zu beachten, dass Microsoft verschiedene E-Mail-Dienste anbietet, die jeweils unterschiedliche Endungen haben können. Insgesamt sind Microsoft E-Mail-Adressen leicht zu erkennen, da sie oft mit einem der oben genannten Endungen enden. **
Werden ungenutzte E Mail Adressen gelöscht?
Werden ungenutzte E-Mail-Adressen gelöscht? Dies hängt von dem E-Mail-Anbieter ab. Einige Anbieter löschen ungenutzte E-Mail-Adressen nach einer bestimmten Zeit der Inaktivität, um Ressourcen zu sparen. Andere Anbieter behalten ungenutzte E-Mail-Adressen möglicherweise für einen längeren Zeitraum bei. Es ist ratsam, die Richtlinien des jeweiligen Anbieters zu überprüfen, um sicherzustellen, dass die E-Mail-Adresse nicht gelöscht wird. In jedem Fall ist es wichtig, regelmäßig auf die E-Mail-Adresse zuzugreifen, um sicherzustellen, dass sie aktiv bleibt. **
Top-Angebote
Produkte zum Begriff Buddhist-Encounters-and-Identities:
-
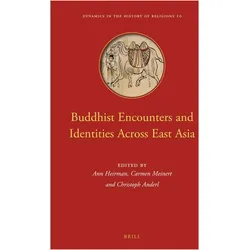
Buddhist Encounters and Identities Across East Asia, Sachbücher von Ann Heirman"Buddhist Encounters and Identities Across East Asia" bietet eine tiefgehende Analyse der komplexen Netzwerke und Identitäten, die im Buddhismus in verschiedenen Regionen Asiens entstehen. Das Buch untersucht die Wechselwirkungen zwischen unterschiedlichen buddhistischen Traditionen und deren Einfluss auf die kulturelle und religiöse Identität in Ostasien. Es beleuchtet die Vielfalt der buddhistischen Praktiken und Überzeugungen und zeigt, wie diese durch historische, soziale und politische Kontexte geprägt werden. Die umfassende Untersuchung erstreckt sich über verschiedene Länder und Regionen, was zu einem besseren Verständnis der dynamischen und oft vielschichtigen Natur des Buddhismus in Asien beiträgt. Mit einem klaren Fokus auf die Interaktionen zwischen den verschiedenen buddhistischen Gemeinschaften und deren Identitäten ist dieses Werk sowohl für Fachleute als auch für Interessierte an der buddhistischen Philosophie und Religion von Bedeutung.166,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marschall, Klaus: Punk BuddhistPunk Buddhist , "Weder Tod noch Teufel fürchten: Ein Lebensweg zwischen Punk, Chaos und Klarheit" Mit "Punk Buddhist" legen Micky Matschkopf, einer der Pioniere des deutschen Punk, und der preisgekrönte Autor Klaus Marschall (u.a. "Peter Behrens - Der Clown mit der Trommel") ein Buch vor, das gleichermaßen provoziert, inspiriert und unterhält. Es ist die Geschichte eines Lebens zwischen Rebellion und Reflexion, Chaos und Klarheit - ein Zeugnis der legendären Düsseldorfer Musikszene und ihrer kulturellen Sprengkraft. Ein Leben voller Extreme - Warum dieses Buch? Micky Matschkopf, Musiker, Rebell und Vorreiter der Neuen Deutschen Welle, erzählt von seinen wilden Jahren, der Düsseldorfer Szene der 70er und 80er Jahre und einer Zeit, die alles in Frage stellte. Gemeinsam mit Klaus Marschall, bekannt für seine packenden und tiefgründigen Musikerbiografien, lässt er die Ära aufleben, die Punk, Rock und Subkultur prägte. "Kaum eine Minute nachdem die Episode mit dem Hells Angels Präsi vorbei gewesen war, hatte ich beschlossen, irgendwann doch dem Rat einiger Freunde zu folgen und einmal ein Buch zu schreiben über alles: All die neuen Leben, die ich geschenkt bekommen hatte, alles, was zu verrückt gewesen war, um es zu glauben, alles, was für andere unglaublich, abgefahren und gerade deswegen unterhaltsam gewesen war." , Kühlerkomponenten > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250331, Autoren: Marschall, Klaus~Matschkopf, Micky, Edition: NED, Seitenzahl/Blattzahl: 384, Keyword: NDW; Neue Deutsche Welle; Düsseldorf; NICHTS; KFC; Die Toten Hosen; Campino; 80er Jahre; Belfegore; Wave; Darkwave; Szene; Bravo; Radio; Tango 2000; Die Ärzte; Bananas; Musikbox; Buddhismus; Rebellion, Fachschema: Musikgeschichte, Fachkategorie: Musikgeschichte~Komponisten und Songwriter~Autobiografien: allgemein, Warengruppe: TB/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 30, Gewicht: 454, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henss, Michael: Buddhist Ritual Art of TibetBuddhist Ritual Art of Tibet , A Handbook on Ceremonial Objects and Ritual Furnishings in the Tibetan Temple , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 202007, Produktform: Leinen, Autoren: Henss, Michael, Seitenzahl/Blattzahl: 480, Keyword: Amulett; Buddhismus; Dolch; Mandala; Maske; Ritualkunst; Spiegel; Stupa; Vajras; Votivtafel, Fachschema: Buddhismus / Lamaismus~Buddhismus / Tibet~Lama (Geistlicher)~Lamaismus~Tibet~Ausstellungskatalog~Buddhismus~Weltreligionen / Buddhismus~China / Kunst, Architektur, Design, Musik, Museen~Kunstgeschichte, Fachkategorie: nicht-grafische Kunst~Religiöse Motive in der Kunst~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen~Buddhismus: Leben und Praxis~Kunstgeschichte, Region: Tibet, Interesse Alter: Bezug zu Buddhismus und buddhistischen Gruppen, Thema: Entdecken, Warengruppe: HC/Kunst/Sonstiges, Fachkategorie: Tibetischer Buddhismus, Thema: Auseinandersetzen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Arnoldsche Art Publishers, Verlag: Arnoldsche Art Publishers, Verlag: ARNOLDSCHE, Länge: 309, Breite: 233, Höhe: 40, Gewicht: 2799, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,78,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche nach einem E-Mail-Adressen Generator.
Es gibt verschiedene Online-Tools, die E-Mail-Adressen generieren können. Ein Beispiel ist der "Fake Mail Generator", der temporäre E-Mail-Adressen erstellt, die für kurze Zeit genutzt werden können. Es ist wichtig zu beachten, dass solche generierten E-Mail-Adressen oft nicht für den langfristigen Gebrauch geeignet sind und möglicherweise nicht alle Funktionen einer regulären E-Mail-Adresse bieten. **
-
Sind Firmen E Mail Adressen personenbezogene Daten?
Ja, Firmen-E-Mail-Adressen können als personenbezogene Daten betrachtet werden, da sie oft einen direkten Bezug zu einer bestimmten Person haben, z.B. wenn sie den Namen des Mitarbeiters enthalten. Zudem können E-Mail-Adressen dazu verwendet werden, um Rückschlüsse auf die Identität einer Person zu ziehen oder um sie zu kontaktieren. Daher sollten Firmen-E-Mail-Adressen entsprechend den Datenschutzbestimmungen behandelt werden, um die Privatsphäre der betroffenen Personen zu schützen. Letztendlich hängt die Einordnung als personenbezogene Daten jedoch von den spezifischen Umständen und Gesetzen des jeweiligen Landes ab. **
-
Suche ähnliche Filme wie "Grave Encounters".
Wenn du nach ähnlichen Filmen wie "Grave Encounters" suchst, könntest du Filme wie "Paranormal Activity", "The Blair Witch Project" oder "The Conjuring" ausprobieren. Diese Filme haben ähnliche Elemente des übernatürlichen Horrors und der Found-Footage-Ästhetik. **
-
Kann ich E-Mail-Adressen und Telefonnummern in PNs auf Stayfriends.de schreiben?
Ja, du kannst E-Mail-Adressen und Telefonnummern in privaten Nachrichten auf Stayfriends.de schreiben. Es ist jedoch wichtig, sicherzustellen, dass du die Zustimmung der betreffenden Person hast, bevor du ihre persönlichen Kontaktdaten weitergibst. **
Ähnliche Suchbegriffe für Buddhist-Encounters-and-Identities
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...50,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...57,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Können E-Mail-Adressen verfallen?
E-Mail-Adressen können in der Regel nicht verfallen. Solange der E-Mail-Dienstleister existiert und der Nutzer sein Konto aktiv verwendet, bleibt die E-Mail-Adresse bestehen. Es kann jedoch vorkommen, dass ein E-Mail-Konto deaktiviert wird, wenn es über einen längeren Zeitraum nicht genutzt wird. **
-
Wer kauft eigentlich E-Mail-Adressen?
Es gibt verschiedene Arten von Unternehmen und Organisationen, die E-Mail-Adressen kaufen. Zum Beispiel können Marketingunternehmen E-Mail-Adressen erwerben, um ihre Produkte oder Dienstleistungen zu bewerben. Auch politische Parteien oder Non-Profit-Organisationen können E-Mail-Adressen kaufen, um ihre Botschaften an potenzielle Unterstützer zu senden. Es ist jedoch wichtig zu beachten, dass der Kauf und Verkauf von E-Mail-Adressen in einigen Ländern rechtlichen Beschränkungen unterliegen kann. **
-
Wie enden Microsoft E Mail Adressen?
Microsoft E-Mail-Adressen enden in der Regel mit "@outlook.com", "@hotmail.com" oder "@live.com". Diese sind die häufigsten Endungen für E-Mail-Adressen, die von Microsoft angeboten werden. Es gibt auch spezielle Domains wie "@msn.com" oder "@microsoft.com", die von Microsoft für bestimmte Zwecke verwendet werden. Es ist wichtig zu beachten, dass Microsoft verschiedene E-Mail-Dienste anbietet, die jeweils unterschiedliche Endungen haben können. Insgesamt sind Microsoft E-Mail-Adressen leicht zu erkennen, da sie oft mit einem der oben genannten Endungen enden. **
-
Werden ungenutzte E Mail Adressen gelöscht?
Werden ungenutzte E-Mail-Adressen gelöscht? Dies hängt von dem E-Mail-Anbieter ab. Einige Anbieter löschen ungenutzte E-Mail-Adressen nach einer bestimmten Zeit der Inaktivität, um Ressourcen zu sparen. Andere Anbieter behalten ungenutzte E-Mail-Adressen möglicherweise für einen längeren Zeitraum bei. Es ist ratsam, die Richtlinien des jeweiligen Anbieters zu überprüfen, um sicherzustellen, dass die E-Mail-Adresse nicht gelöscht wird. In jedem Fall ist es wichtig, regelmäßig auf die E-Mail-Adresse zuzugreifen, um sicherzustellen, dass sie aktiv bleibt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.